开源UEFI固件爆出严重安全漏洞 服务器在网络启动阶段(PXE)可能遭远程代码执行
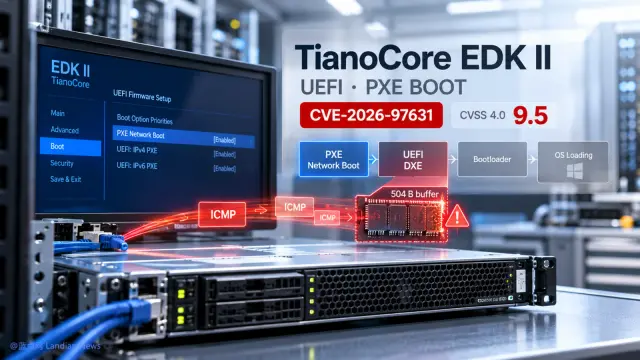
要点导读
- TianoCore EDK II曝严重安全漏洞
- 服务器PXE网络启动阶段或遭RCE
- AMI、Insyde、Phoenix等厂商受影响
- 项目方已修复,需等厂商适配固件
- 建议暂时禁用PXE或隔离网段
内容摘要
开源UEFI固件项目TianoCore EDK II被曝存在严重安全漏洞,服务器在网络启动(PXE)阶段可能遭远程代码执行。该项目是AMI、Insyde、Phoenix等厂商固件的基础代码,项目方已完成修复,但服务器产品需等待厂商发布适配固件。建议管理员暂时禁用PXE启动,必须使用时隔离网段并限制未授权ICMPv4/v6流量。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。