群晖NAS安全预警:部分用户未及时更新系统和软件被勒索软件全盘加密数据
要点导读
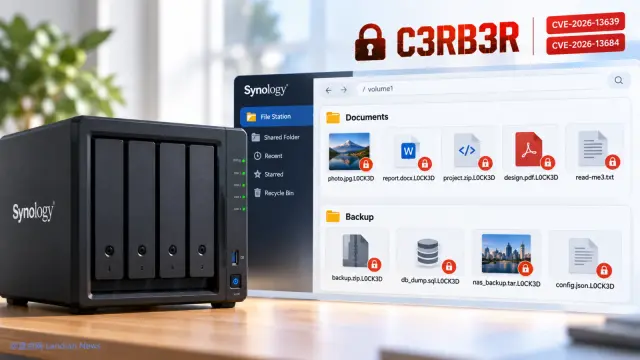
- C3RB3R 勒索软件利用群晖已修复漏洞
- 未更新 DSM 且暴露公网的 NAS 易受攻击
- 黑群晖用户难以及时更新风险更高
- 建议开启自动更新并定期备份数据
内容摘要
360 反勒索团队处置多起 C3RB3R 勒索软件案例,黑客利用的是群晖 9 月已修复的漏洞。未及时更新 DSM 且暴露在公网的 NAS 可能被攻击,建议开启自动更新、避免公网暴露并定期备份数据。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。