Linux Kernel IPv4 TCP高危漏洞曝光 AI利用漏洞可以远程获得root权限
要点导读
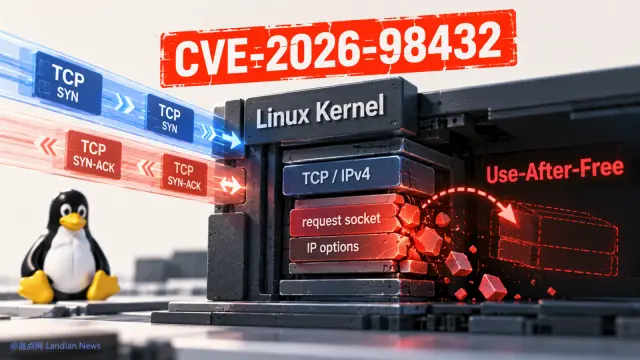
- Linux 内核 IPv4 TCP 高危漏洞曝光
- AI 可利用漏洞远程获取 root 权限
- 攻击需 MPTCP 监听,非默认启用
- 建议及时升级内核修复
内容摘要
Linux Kernel IPv4 TCP 高危漏洞曝光,AI 可利用该漏洞远程获得 root 权限并执行任意代码。研究人员使用 Claude AI 在启用 MPTCP 监听的服务器上成功发起攻击,但 MPTCP 并非默认启用。用户需关注所用发行版并及时升级内核。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。