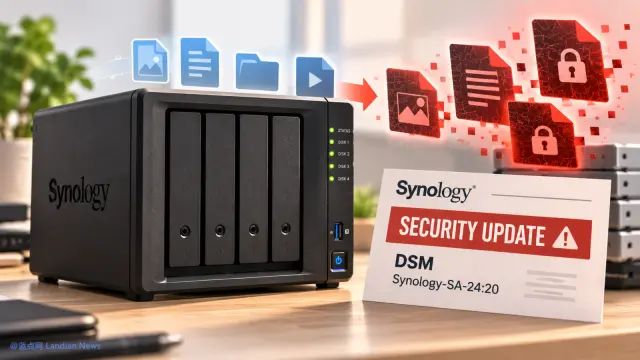
群晖部分NAS遭勒索软件攻击 黑客利用2024年已修复的漏洞 用户需尽快更新DSM
要点导读
- 攻击利用 2024 年 12 月已修复的远程代码执行漏洞
- 群晖称暂无证据表明存在零日漏洞
- 建议用户立即升级 DSM 最新版
- 黑群晖无法升级应断开公网连接
- 白群晖非必要勿将 NAS 暴露公网
内容摘要
群晖回应近期 NAS 勒索软件攻击事件,称黑客利用的是 2024 年 12 月已修复的远程代码执行漏洞,目前没有证据表明存在零日漏洞。官方建议用户立即升级到最新版 DSM,无法升级的黑群晖用户应断开公网连接,白群晖用户非必要也不要将 NAS 暴露在公网。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。