LXD和MicroCloud出现满分安全漏洞 攻击者可获得宿主机操作权限
要点导读
- Canonical 提醒用户立即升级 LXD 和 MicroCloud
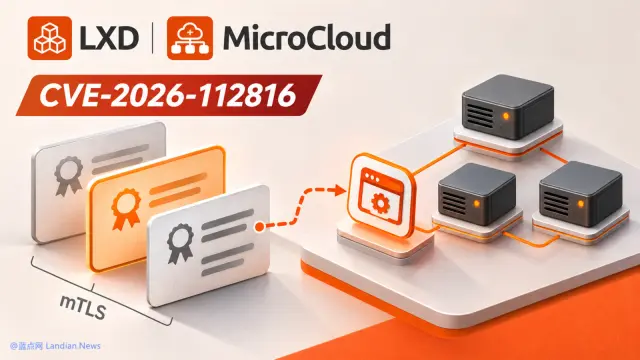
- 漏洞位于远程 API 双向 TLS 客户端认证逻辑
- 旧版比对整个证书链与信任列表
- 攻击者可用公开受信证书冒充客户端
- 成功利用可直接获得宿主机权限
内容摘要
Canonical 提醒 LXD 和 MicroCloud 用户立即升级,旧版本存在严重安全漏洞。问题出在远程 API 的双向 TLS 客户端认证逻辑,旧版本会将客户端发送的整个证书链与服务器信任列表比对,攻击者可用任意公开受信证书冒充客户端,从而获得宿主机操作权限。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。