OpenAI 扫描 Linux 内核发现 948 个可提权漏洞,2308 个候选问题中有 1724 个成功复现
要点导读
- 自动化流程覆盖发现、验证、利用与补丁生成
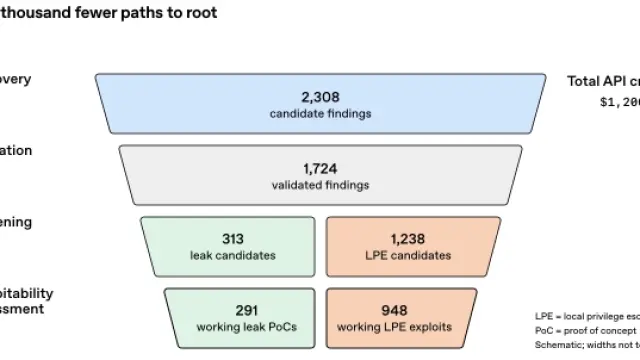
- Linux 内核测试识别 2308 个潜在安全问题
- 动态复现 1724 个漏洞
- 生成 948 个本地提权利用程序
内容摘要
OpenAI 发布安全研究报告,称其用新一代网络安全模型搭建了自动化漏洞发现、验证、利用和补丁生成系统。针对 Linux 内核的测试识别出 2308 个潜在问题,动态复现 1724 个漏洞,并生成 948 个可实现本地权限提升的有效利用程序。成果还包括根因分析、崩溃 PoC 和候选修复补丁,供研究人员审核。
阅读原文
原文来源:IT之家(ithome.com)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。