OpenAI利用模型在Linux内核中刚找到948个提权漏洞 已生成补丁提交给维护者
要点导读
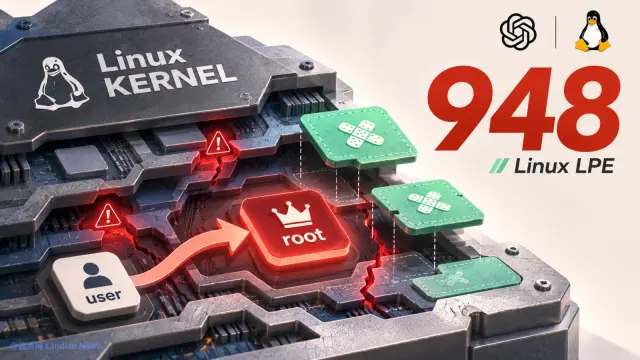
- OpenAI模型在Linux内核发现948个提权漏洞
- 报告已提交给内核维护团队
- 研究限定隔离环境,聚焦提权与信息泄露
- 提交报告均经人工审阅
内容摘要
OpenAI尚未发布的网络安全研究模型在Linux内核中找到948项本地提权漏洞,相关报告已提交给内核维护团队。研究目标限定在隔离环境中的内核,因此只能研究提权或信息泄露类问题。OpenAI担心生成的补丁影响声誉,最终提交的报告均经过人工审阅。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。