ChatGPT锁定模式被研究人员绕过:恶意窗口可悄悄带窃取用户聊天内容
要点导读
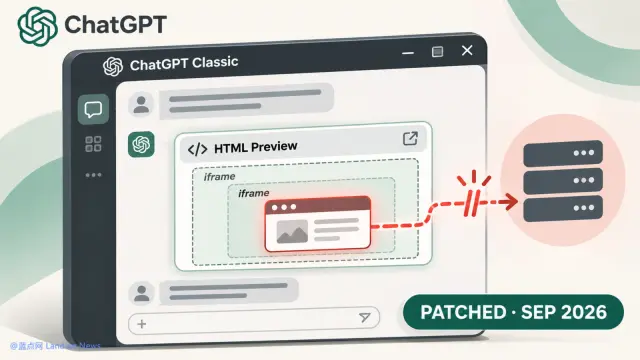
- ChatGPT HTML预览沙盒存在漏洞
- 攻击者可利用漏洞窃取聊天记录
- 漏洞源于iframe嵌套沙盒逻辑问题
- 已于9月修复,需升级客户端
内容摘要
安全公司发现ChatGPT的HTML预览功能沙盒存在漏洞,攻击者可通过iframe嵌套框架问题执行恶意代码,窃取用户聊天记录。该漏洞已在9月修复,用户升级到最新版客户端即可。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。