开发者请注意:Claude Code授权机制存在缺陷 你提供的敏感凭据会被明文写在配置文件里
要点导读
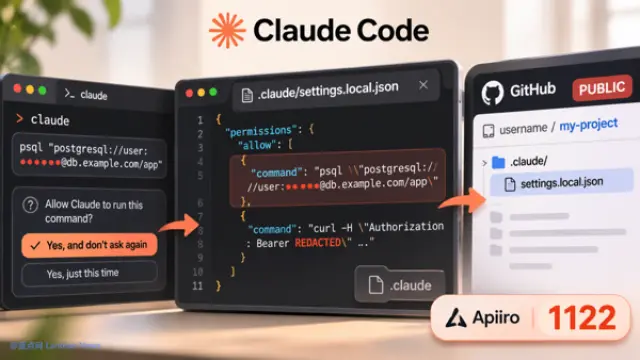
- 授权规则与敏感凭据被明文保存
- 配置文件推送公开仓库致凭据泄露
- 安全公司已发现多起泄露案例
- 团队正研究清理含凭据的保存规则
内容摘要
Claude Code的授权机制存在缺陷,用户提供的敏感凭据会被明文保存在settings.local.json配置文件中。若该文件被推送到GitHub公开仓库,可能导致凭据泄露。安全公司已检测到多起相关泄露事件,Claude Code团队表示正在研究清理方案。
阅读原文
原文来源:蓝点网(landian.news)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。