Mac 用户速更新:苹果 macOS 27.2.1 修复 eMudhra 证书漏洞残留风险
要点导读
- macOS 27.2.1 修复证书漏洞残留风险
- 此前命令行工具仍可能接受泄露证书
- 更新后不再信任受影响根证书
- 降低攻击者伪造可信网站证书的可能
- 漏洞源于 eMudhra 签发的缺陷证书
内容摘要
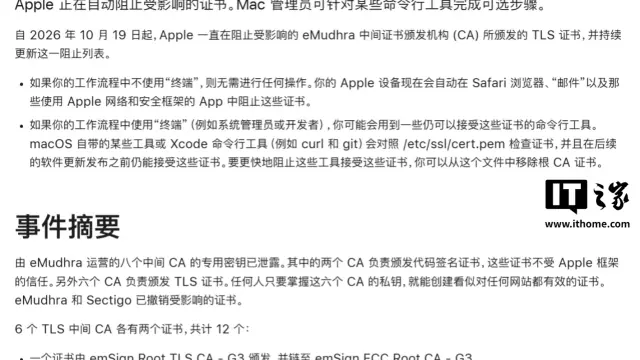
苹果在 macOS Golden Gate 27.2.1 中修复了 eMudhra 证书漏洞的残留风险。此前更新已在 Safari、邮件等应用中屏蔽被泄露证书,但 curl、git 等命令行工具仍可能接受这些证书;此次更新后命令行工具将不再信任受影响的 eMudhra 根证书。
阅读原文
原文来源:IT之家(ithome.com)。本页摘要与要点整理自公开来源,版权归原作者所有,完整内容请阅读原文。